
Uma câmera de segurança pode produzir uma imagem nítida e ainda assim ser um dispositivo comercial vulnerável se sua conta, software ou acesso remoto não forem gerenciados. Um varejista, um armazém, um administrador de imóveis ou um instalador podem ter várias câmeras compartilhando um aplicativo, roteador e serviço em nuvem. Uma senha padrão, um usuário esquecido ou um firmware desatualizado podem se tornar um problema de privacidade e suporte, mesmo que a lente e a imagem noturna pareçam boas.
Analise o dispositivo desde a primeira inicialização até o uso diário: identidade, senha, permissões do usuário, firmware, aplicativos, rede, armazenamento, acesso remoto, redefinição e suporte. O objetivo não é prometer imunidade a ataques, mas sim tornar a postura de segurança visível e repetível em toda a linha de produtos. Cada modelo aprovado deve ter um processo de transição que não dependa da memória de um único instalador.
Login e acesso de usuário seguros desde o início
Altere as credenciais padrão antes da conclusão do comissionamento. Use uma senha de administrador exclusiva e acesso separado para instaladores, gerentes e visualizadores, quando compatível. Contas compartilhadas dificultam a remoção de um ex-funcionário ou contratado. Registre quem é o responsável pela recuperação de dados, mas não inclua senhas em um arquivo de transferência exposto. Remova contas não utilizadas e verifique quais usuários podem visualizar, exportar, alterar configurações ou adicionar outra conta.
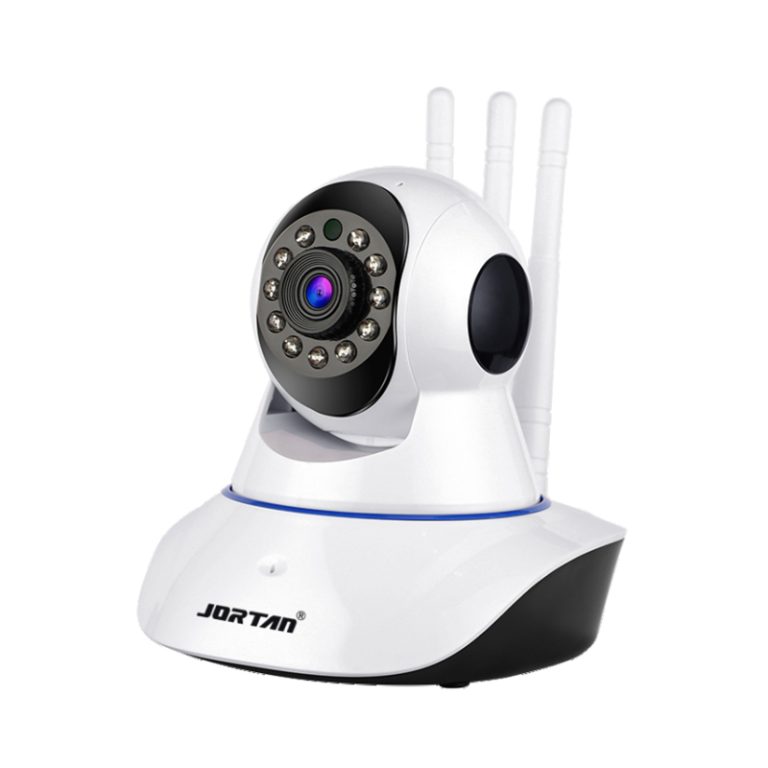
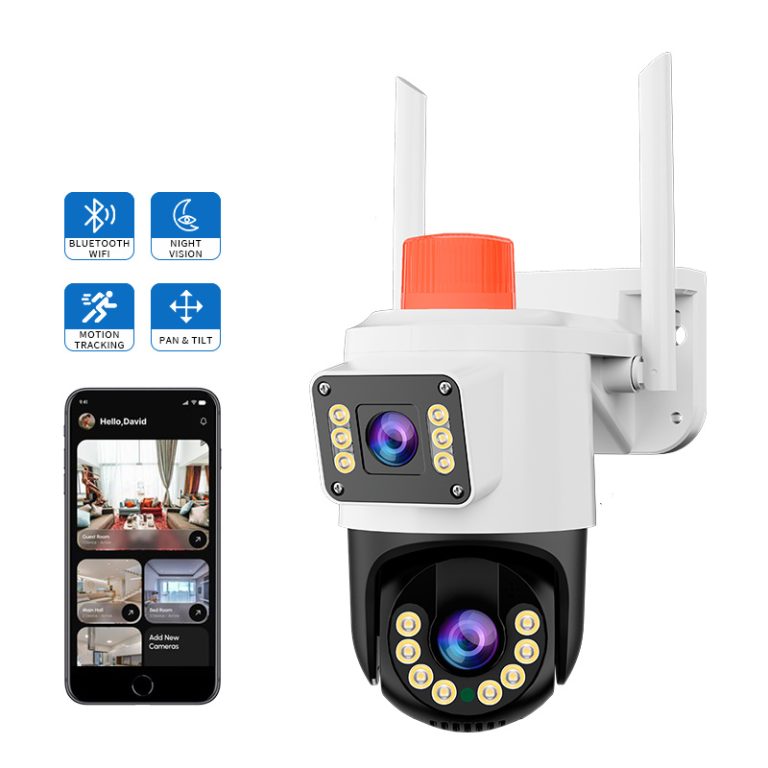
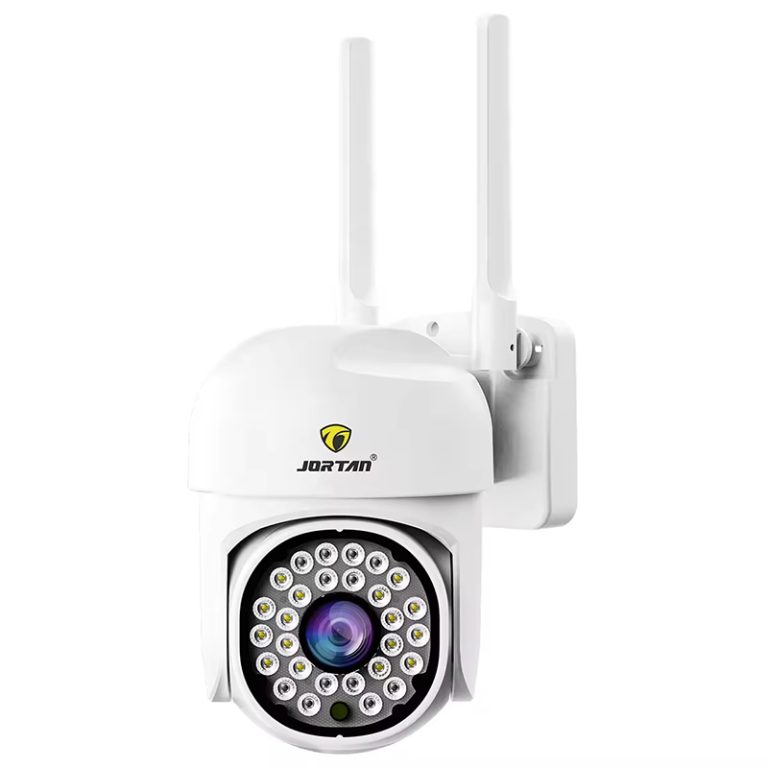
A visualização remota deve existir porque um usuário específico precisa dela, e não porque a opção está disponível. Analise o encaminhamento de portas, o acesso à nuvem, o compartilhamento de aplicativos e os telefones que permanecem conectados. Confirme a gravação local quando a internet estiver indisponível. A base de conhecimento trata as permissões de aplicativos, a transmissão criptografada, o armazenamento e a visualização remota como questões de aquisição interligadas, pois uma câmera segura ainda pode ser vulnerável a uma rede circundante não gerenciada. Um modelo como o JT-8698PRÓ câmera externa.
Mantenha os aplicativos e o firmware rastreáveis.
O JT-8698PRO pode ser usado como modelo de referência para uso externo quando o comprador testa regras de senha, firmware fornecido, versão do aplicativo, comportamento de reinicialização e funções de usuário suportadas. O firmware atual e as funções de segurança exatas precisam ser confirmados pelo fornecedor. O tipo de produto por si só não comprova que um lote atual se comporta como uma amostra mais antiga.
O vídeo sem fio requer cuidados especiais, pois o tráfego de rádio trafega por um meio aberto. A base de conhecimento identifica riscos de interceptação e adulteração e aponta a criptografia como parte do caminho de proteção. Questione o que é criptografado, onde as credenciais são armazenadas, como o acesso à nuvem é autenticado e o que permanece disponível localmente. Não afirme oferecer proteção de ponta a ponta a menos que todo o processo esteja documentado.
Proteja a rede e os vídeos armazenados.
Uma lista de verificação de comissionamento deve incluir alteração de senha, criação de novo usuário, remoção de permissões, revisão de firmware, emparelhamento de aplicativos, visualização remota, reprodução local, exportação de clipes e redefinição. Teste a partir da rede final, em vez de um ponto de acesso do instalador. Registre o modelo, a referência do lote, o firmware, a versão do aplicativo, o modo de armazenamento e o proprietário da conta responsável. Após uma atualização, repita as funções que afetam o acesso, a gravação e as notificações. Uma segunda referência, o JT-8699T modelo de câmera, podem ser comparadas quando o projeto precisa de outra perspectiva sobre a mesma questão de aquisição.
Para uma linha de marca própria, JNo meioAs capacidades de produção integrada e OEM/ODM da empresa podem ser discutidas juntamente com as especificações de embalagem, requisitos de aplicativos, pontos de inspeção e histórico de suporte. A lista de verificação de segurança continua sendo o padrão de aceitação do comprador. As empresas podem solicitar revisão do projeto com suas funções de usuário, caminho de armazenamento e necessidades de acesso remoto antes que um modelo seja aprovado para uma implementação em maior escala.
Utilize um teste de segurança repetível.

O suporte de segurança deve incluir uma forma de reportar vulnerabilidades, identificar lotes afetados e fornecer acessórios de substituição ou orientações sobre o software. Mantenha um registro completo da câmera, do firmware, do aplicativo e da embalagem aprovados. Quando um produto sofrer alterações, repita o teste de acesso e gravação. Isso é especialmente importante para distribuidores, pois uma única alteração de software pode gerar solicitações de suporte em diversos clientes.
A manutenção de uma linha de câmeras de segurança torna-se mais fácil quando o processo de transição é simples: alterar credenciais, atribuir usuários, registrar versões, testar o armazenamento, confirmar o acesso remoto e explicar a reinicialização. Não oculte essas etapas atrás de uma alegação genérica de segurança inteligente. O comprador precisa de um processo repetível que funcione mesmo após a saída do instalador e após a troca de função de um membro da equipe.
O acesso físico também é importante. Um cartão de memória, um botão de reinicialização, um cabo de rede exposto ou um gravador deixado em uma área destrancada podem comprometer configurações de conta que, de outra forma, seriam cuidadosamente elaboradas. Defina quem pode acessar o dispositivo, onde o NVR está instalado e como as câmeras sobressalentes são armazenadas. Registre o procedimento de reinicialização, mas limite o acesso a ele para que um visitante ocasional não possa retornar uma unidade instalada a um estado não gerenciado.
As revisões de segurança devem incluir mudanças comuns nos negócios. Quando um funcionário sai da empresa, remova a conta. Quando um prestador de serviços termina o trabalho, revogue o acesso remoto. Quando o local troca de roteadores, verifique novamente a rede de câmeras e o caminho remoto. Quando o armazenamento é substituído, confirme as permissões e o período de retenção. Esses pequenos eventos criam uma exposição diária maior do que um cenário avançado raro, e são fáceis de passar despercebidos sem um responsável designado.
Um fornecedor não pode definir a política de rede do comprador por conta própria, mas pode fornecer informações mais claras sobre o modelo e o software. Solicite as versões de aplicativos compatíveis, avisos de atualização, instruções de reinicialização, comportamento do armazenamento e uma forma de identificar a configuração enviada. Essas informações reduzem as suposições para o instalador e fornecem à empresa um registro prático caso surja alguma dúvida de segurança meses após a entrega.
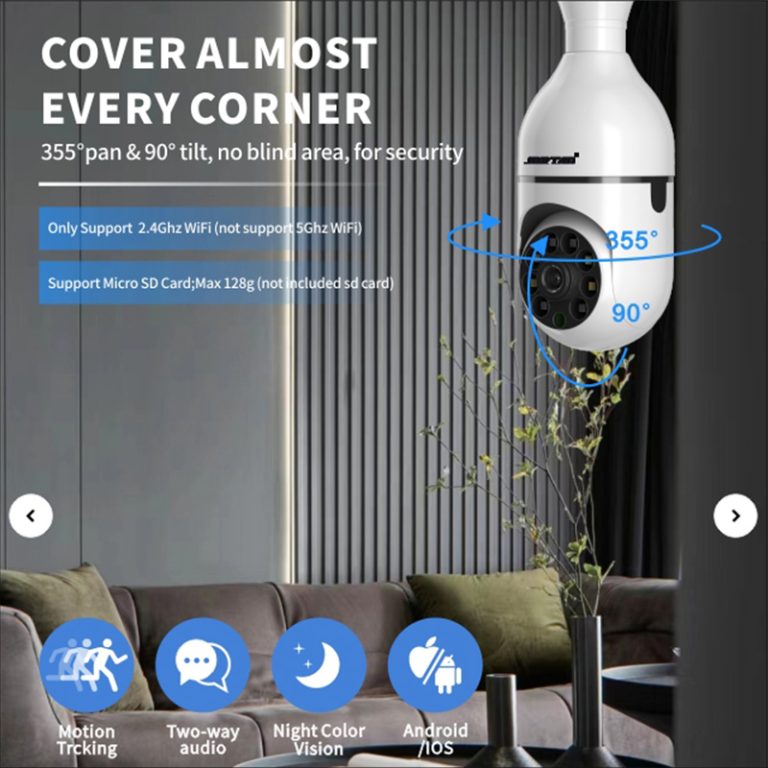
Para a aquisição, o registro final deve relacionar o modelo selecionado com a finalidade do local, alimentação, rede, armazenamento, firmware, acessórios e suporte. Uma câmera que parece ótima em um catálogo pode gerar custos desnecessários se forem necessários um gravador, suporte, aplicativo ou processo de substituição diferentes. A aprovação da amostra deve, portanto, descrever o sistema em funcionamento, e não apenas o nome do dispositivo. A Jortan pode ser analisada após a definição dos requisitos do local.
Conclusão
A melhor decisão de compra vem do comportamento comprovado no local de uso. Certifique-se de que a câmera seja adequada ao ambiente, à rede, à potência e ao plano de serviço, e mantenha a configuração aprovada visível para instalação e pedidos futuros. Evidências claras reduzem devoluções desnecessárias e oferecem aos compradores uma base mais confiável para a escolha dos produtos e do suporte da Jortan.
Perguntas frequentes
P1: Alterar a senha da câmera é suficiente?
A1: Não. Analise as funções do usuário, o compartilhamento de aplicativos, o firmware, o acesso ao roteador, as permissões de armazenamento, os caminhos remotos e o comportamento de reinicialização.
P2: Com que frequência o firmware deve ser verificado?
A2: Verifique durante o comissionamento e a manutenção programada e, em seguida, revise os avisos do fornecedor antes de instalar as atualizações.
P3: O que um comprador deve perguntar sobre segurança com câmeras?
A3: Pergunte sobre senhas, funções, criptografia, suporte de firmware, versões de aplicativos, redefinição, acesso remoto, armazenamento local e relatórios de vulnerabilidades.