
Una etiqueta de ciberseguridad puede ayudar al comprador a comparar productos conectados, pero no debe considerarse una garantía universal. La marca US Cyber Trust Mark se utiliza mejor como un indicador de producto dentro de una evaluación más amplia. Su significado depende de los requisitos específicos del programa, la identidad del modelo, el alcance del software, el fabricante o propietario de la marca, el mercado y la situación actual.
Compare la información de la etiqueta con la unidad exacta que está comprando. Verifique el número de modelo, la revisión del hardware, la aplicación, el alcance del firmware, la información de validez y la documentación de la certificación. Una cámara de marca propia puede no tener el mismo historial que un modelo de fábrica. Una misma familia de productos también puede contener diferentes chips inalámbricos, rutas de almacenamiento y periodos de soporte. Conserve la documentación junto con la muestra aprobada.
Tratar la marca como una señal de producto
Pregunte qué cubre la reclamación. ¿Incluye solo la cámara o también la aplicación complementaria, el servicio en la nube, el proceso de actualización, la recuperación de la cuenta y la gestión de datos? ¿Qué sucede si se modifican el firmware, el módulo inalámbrico o la aplicación? Estas preguntas son más importantes que considerar una insignia como prueba de que todas las configuraciones implementadas son seguras. Una etiqueta no puede reparar un router mal protegido ni una cuenta compartida.
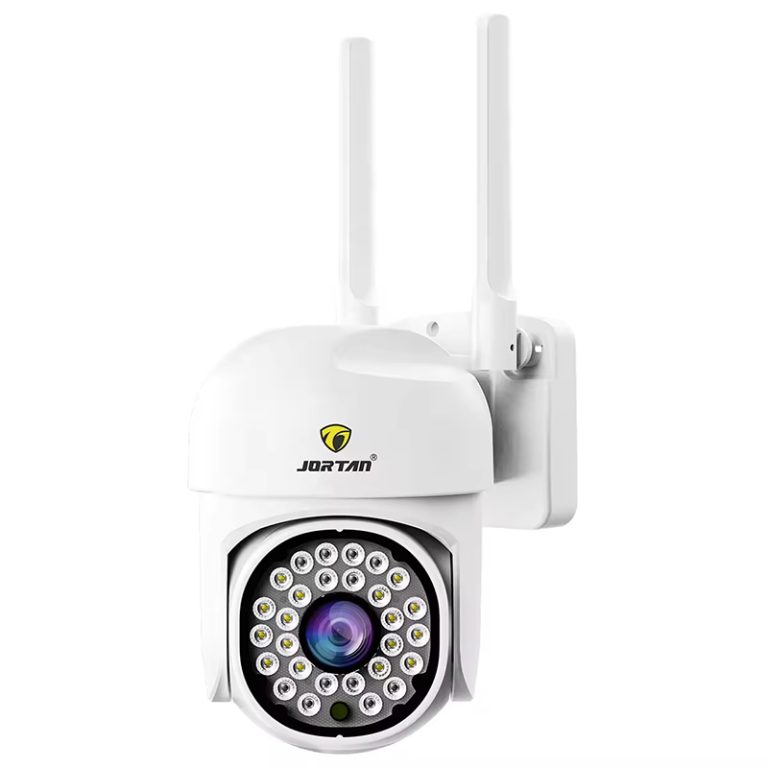
Las cámaras inteligentes son dispositivos que combinan detección, procesamiento, comunicación, aplicaciones y plataformas en la nube. Esto crea varios límites de seguridad. Revise quién puede ver el video en vivo, descargar clips, cambiar la configuración y revocar el acceso. Verifique la grabación local durante una interrupción de Internet y mapee la retención en la nube. Una marca a nivel de producto es útil solo cuando la instalación conserva las protecciones esperadas en la evaluación. Un modelo como el Jcámara de seguridad ortan4.
Conecte la etiqueta con la seguridad de la implementación.
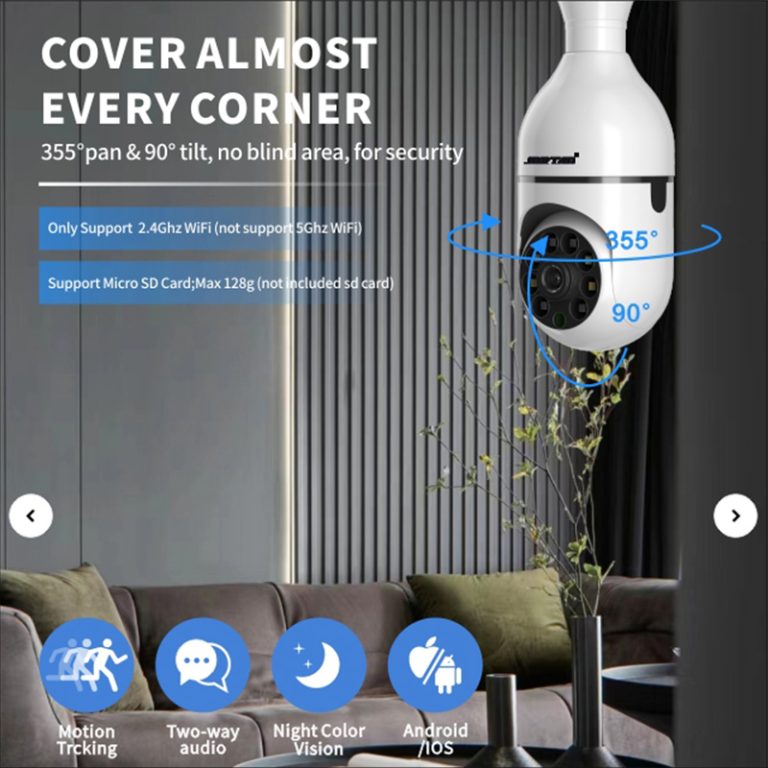
Las cámaras Jortan4 y Jortan3 pueden servir como referencia para una comparación, pero el estado de la etiqueta para el modelo exacto y el mercado de destino debe verificarse por escrito. Para los distribuidores, mantengan juntos la identificación del modelo, la versión del firmware, la información del empaque y la evidencia. No extiendan el estado de un producto a todas las cámaras de un catálogo ni a una revisión posterior de marca propia.
Utilice la marca con cuidado en el contenido del canal. Indique el modelo exacto y el estado actual, y luego enumere los requisitos específicos para contraseñas, roles de usuario, acceso remoto, almacenamiento, avisos de firmware y respuesta a incidentes. Si es instalador, incluya la etiqueta en la revisión previa a la instalación, en lugar de como último punto de aceptación. Pruebe la cámara con el NVR, la aplicación, la red y la ruta de almacenamiento previstos.
Utilice afirmaciones precisas en las ventas por canal.
El estado de la certificación o del programa puede cambiar. Antes de emitir una cotización, verifique la información oficial vigente y solicite al proveedor que especifique el alcance exacto. Si el estado es pendiente o poco claro, indíquelo como pendiente o no verificado. Jen el centroEl soporte OEM/ODM puede ayudar con los cambios de empaque y producto, mientras que la reclamación final debe permanecer vinculada a evidencia verificada. Los compradores pueden Solicitar una revisión del proyecto para una revisión del modelo y la documentación. El Jmodelo de cámara ortan3 Se pueden comparar cuando el proyecto necesita otra perspectiva sobre la misma cuestión de contratación.
Verifique el estado antes de solicitar un presupuesto.

Una etiqueta puede generar confianza, pero la seguridad del producto sigue dependiendo de su implementación. Revise las contraseñas, los permisos de usuario, el firmware, las versiones de las aplicaciones, el almacenamiento local, las rutas remotas y el acceso físico al grabador. En un programa de marca blanca, un cambio de empaque puede introducir una nueva identidad de modelo o ruta de software. Procure que cada afirmación pública sea más específica que la evidencia, en lugar de más general.
Los compradores deben solicitar al proveedor que confirme qué es estándar y qué depende de la plataforma, la suscripción o la versión del firmware. Conserve el registro del modelo y el resultado de la prueba junto con el presupuesto. Si un cliente pregunta posteriormente si una unidad revisada mantiene el mismo estado, el canal puede responder consultando un archivo de evidencia en lugar de basarse en la memoria del catálogo.
Los compradores también deben verificar la diferencia entre una declaración sobre el producto y una declaración sobre su implementación. Una etiqueta adherida a una cámara no cubre automáticamente un NVR de terceros, la cuenta en la nube de un distribuidor, un enrutador, la contraseña del instalador ni una versión posterior de la aplicación. Incluya estos controles adicionales en la lista de verificación del proyecto. Esto evita que una señal de certificación útil se extienda más allá de sus límites documentados.
Para los equipos de compras, la marca puede ser un campo más en una comparación de productos, en lugar del factor decisivo. Compare el soporte de actualizaciones, la gestión de cuentas, el registro local, la dependencia de la nube, la documentación de privacidad y la respuesta del proveedor. Un producto con una afirmación verificada específica y una ruta de soporte clara puede ser más fácil de mantener que un producto con una declaración de marketing amplia pero mal documentada.
Tras el lanzamiento, asegúrese de que las descripciones públicas sean precisas. Si se producen cambios en el embalaje, la aplicación, el firmware o el hardware, revise la etiqueta y la lista de productos antes del siguiente envío. El equipo de distribución debe saber qué revisión del modelo se probó y cuándo se verificó la información por última vez. Esta disciplina protege la confianza del cliente sin sustituir la revisión técnica por una insignia de programa.
Un equipo de compras también debe separar la información reglamentaria de la publicidad. Conserve la referencia oficial, la fecha de verificación y el identificador exacto del producto. Si la etiqueta es relevante para una licitación, pregunte si el cliente necesita un listado actualizado, una declaración del proveedor o un certificado independiente. Esta pequeña distinción evita que una etiqueta técnica precisa se utilice en una afirmación comercial inexacta.
Para la adquisición, el registro final debe vincular el modelo seleccionado con su propósito en el sitio, alimentación, red, almacenamiento, firmware, accesorios y soporte técnico. Una cámara que luce bien en un catálogo puede generar costos innecesarios si requiere un grabador, soporte, aplicación o proceso de reemplazo diferente. Por lo tanto, la aprobación de la muestra debe describir el sistema en funcionamiento, no solo el nombre del dispositivo. Jortan puede revisarse una vez que se hayan definido los requisitos del sitio.
Conclusión
La decisión de compra más acertada se basa en pruebas de rendimiento en el lugar previsto. Adapte la cámara al entorno, la red, la alimentación eléctrica y el plan de servicio, y mantenga visible la configuración aprobada para la instalación y los pedidos posteriores. Contar con pruebas claras reduce las devoluciones innecesarias y ofrece a los compradores una base más fiable para elegir los productos y el soporte de Jortan.
Preguntas frecuentes
P1: ¿Significa la certificación US Cyber Trust Mark que una cámara no puede ser pirateada?
A1: No. Es una señal a nivel de producto dentro de un alcance de programa definido, no una promesa de riesgo cero.
P2: ¿Puede un proveedor aplicar la marca a todos los modelos?
A2: No automáticamente. Confirme el modelo exacto, el alcance del hardware o software, el propietario de la marca, el mercado y el estado actual.
P3: ¿Qué deben conservar los importadores junto con la muestra?
A3: Conserve la identidad del modelo, la evidencia de estado, la versión del firmware y de la aplicación, la declaración del embalaje, la prueba de red, la revisión de privacidad y la confirmación del proveedor.